ARTEX - La ciberarma opensource más peligrosa
Cae un sistema de la NSA, cae Microsoft, Jensen Huang tiene otra amante, las apps de unos bancos fallan y detienen todos los vuelos en Estados Unidos.
Hemos tenido unas semanas "curiosas" en materia de ciberseguridad. Si os soy sincero, hasta yo tuve mi momento de paranoia, de "se acaba el mundo". No es posible que todo falle a la vez. Demasiada casualidad.
Es cierto que si te pones a leer sobre cada caso, comprendes que cada uno de ellos tiene su propia historia y no están interconectados.
Por ejemplo, en el caso del hackeo "masivo" de 178 organizaciones, el atacante infectó una sola web llamada Optimizely que ofrecía tests A/B a diferentes páginas web. Y se estima que con el ataque "masivo" consiguió robar unos 2.000 dólares.
Hice un vídeo en el canal secundario hablando del tema.
La caída de Microsoft y del sistema aéreo de EE. UU. no fueron ciberataques, sino problemas técnicos en servidores e infraestructura.
Por supuesto, hay mucho que indagar en cada uno de estos temas. La versión de "han fallado unos routers" de la administración Trump no ha contentado mucho a los estadounidenses que tuvieron que aterrizar en un aeropuerto de Wisconsin.
Pero también es cierto que, si estudiamos cada caso por separado, podemos pasar de "es el fin del mundo, bro, literalmente como la peli Dejar el mundo atrás, que además financió Obama", a "bueno, estamos un poco cooked".
Por eso hoy quiero adentrarme en otro de los eventos interesantes del mes: el aviso del FBI sobre ARTEX, la herramienta de hacking con agentes de IA que podría poner en peligro a empresas, organizaciones y gobiernos.

Ya tenemos un 75% de descuento en la VPN de Proton por motivo de Black Friday. Ya sabéis que yo uso toda la suite de Proton por su filosofía enfocada en la privacidad, y llevo ya dos años recomendando su VPN. Para los que estáis buscando una VPN rápida y confiable, puede que este sea el momento.
El origen de ARTEX
A finales de septiembre un gran hackeo llegó a los titulares de los medios coreanos: un hacker había entrado en varios bancos importantes del país y había robado los datos de miles de clientes.
Según los medios coreanos, había evidencias circunstanciales de que los atacantes habían usado ARTEX.
Se han encontrado rastros de una herramienta de penetración (o pentesting) autónoma que utiliza IA para identificar vulnerabilidades y mapear ataques y caminos en lugar de humanos.
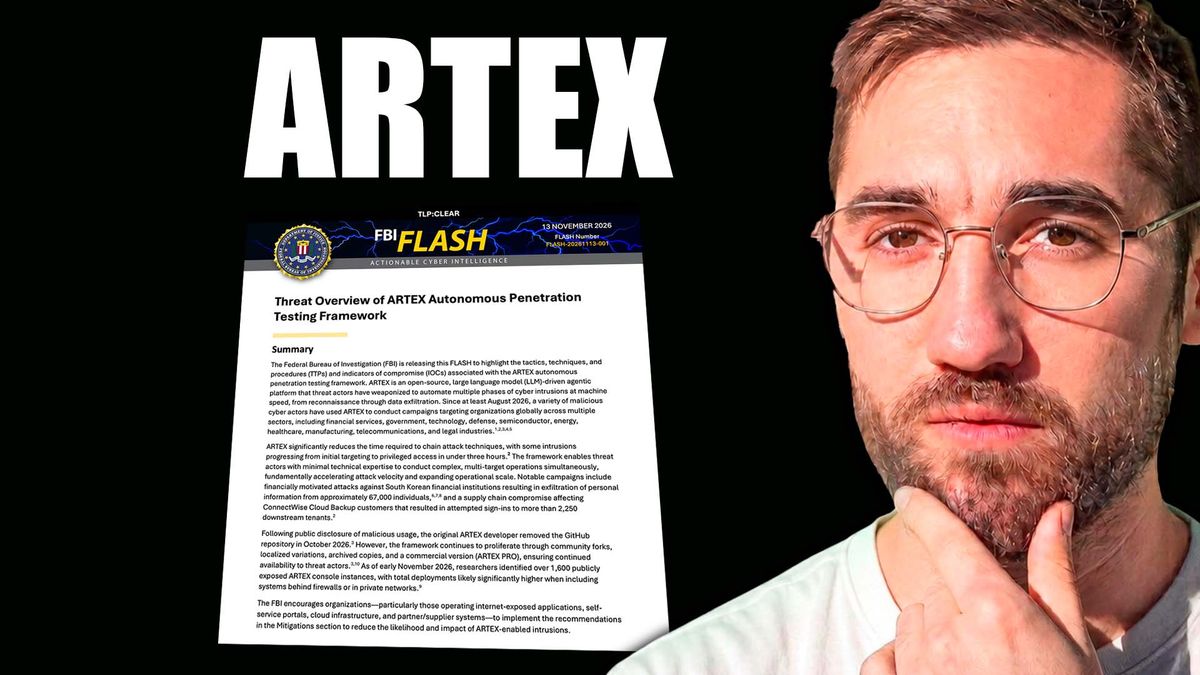
Esta historia pasó más o menos desapercibida hasta la semana pasada, cuando el FBI publicó una alerta de trece páginas para avisar a las empresas sobre los peligros de ARTEX.
El aviso se viralizó rápidamente. Probablemente porque mencionar una ciberarma de inteligencia artificial en un contexto en el que hasta los barcos se estaban chocando entre sí, no era lo más inteligente si no querías que cundiera el pánico.
Supongo que las sospechas de que el desarrollador de ARTEX sea chino tampoco ayudan.
Apareció por primera vez en la cuenta de GitHub de un usuario llamado Autumn-27.
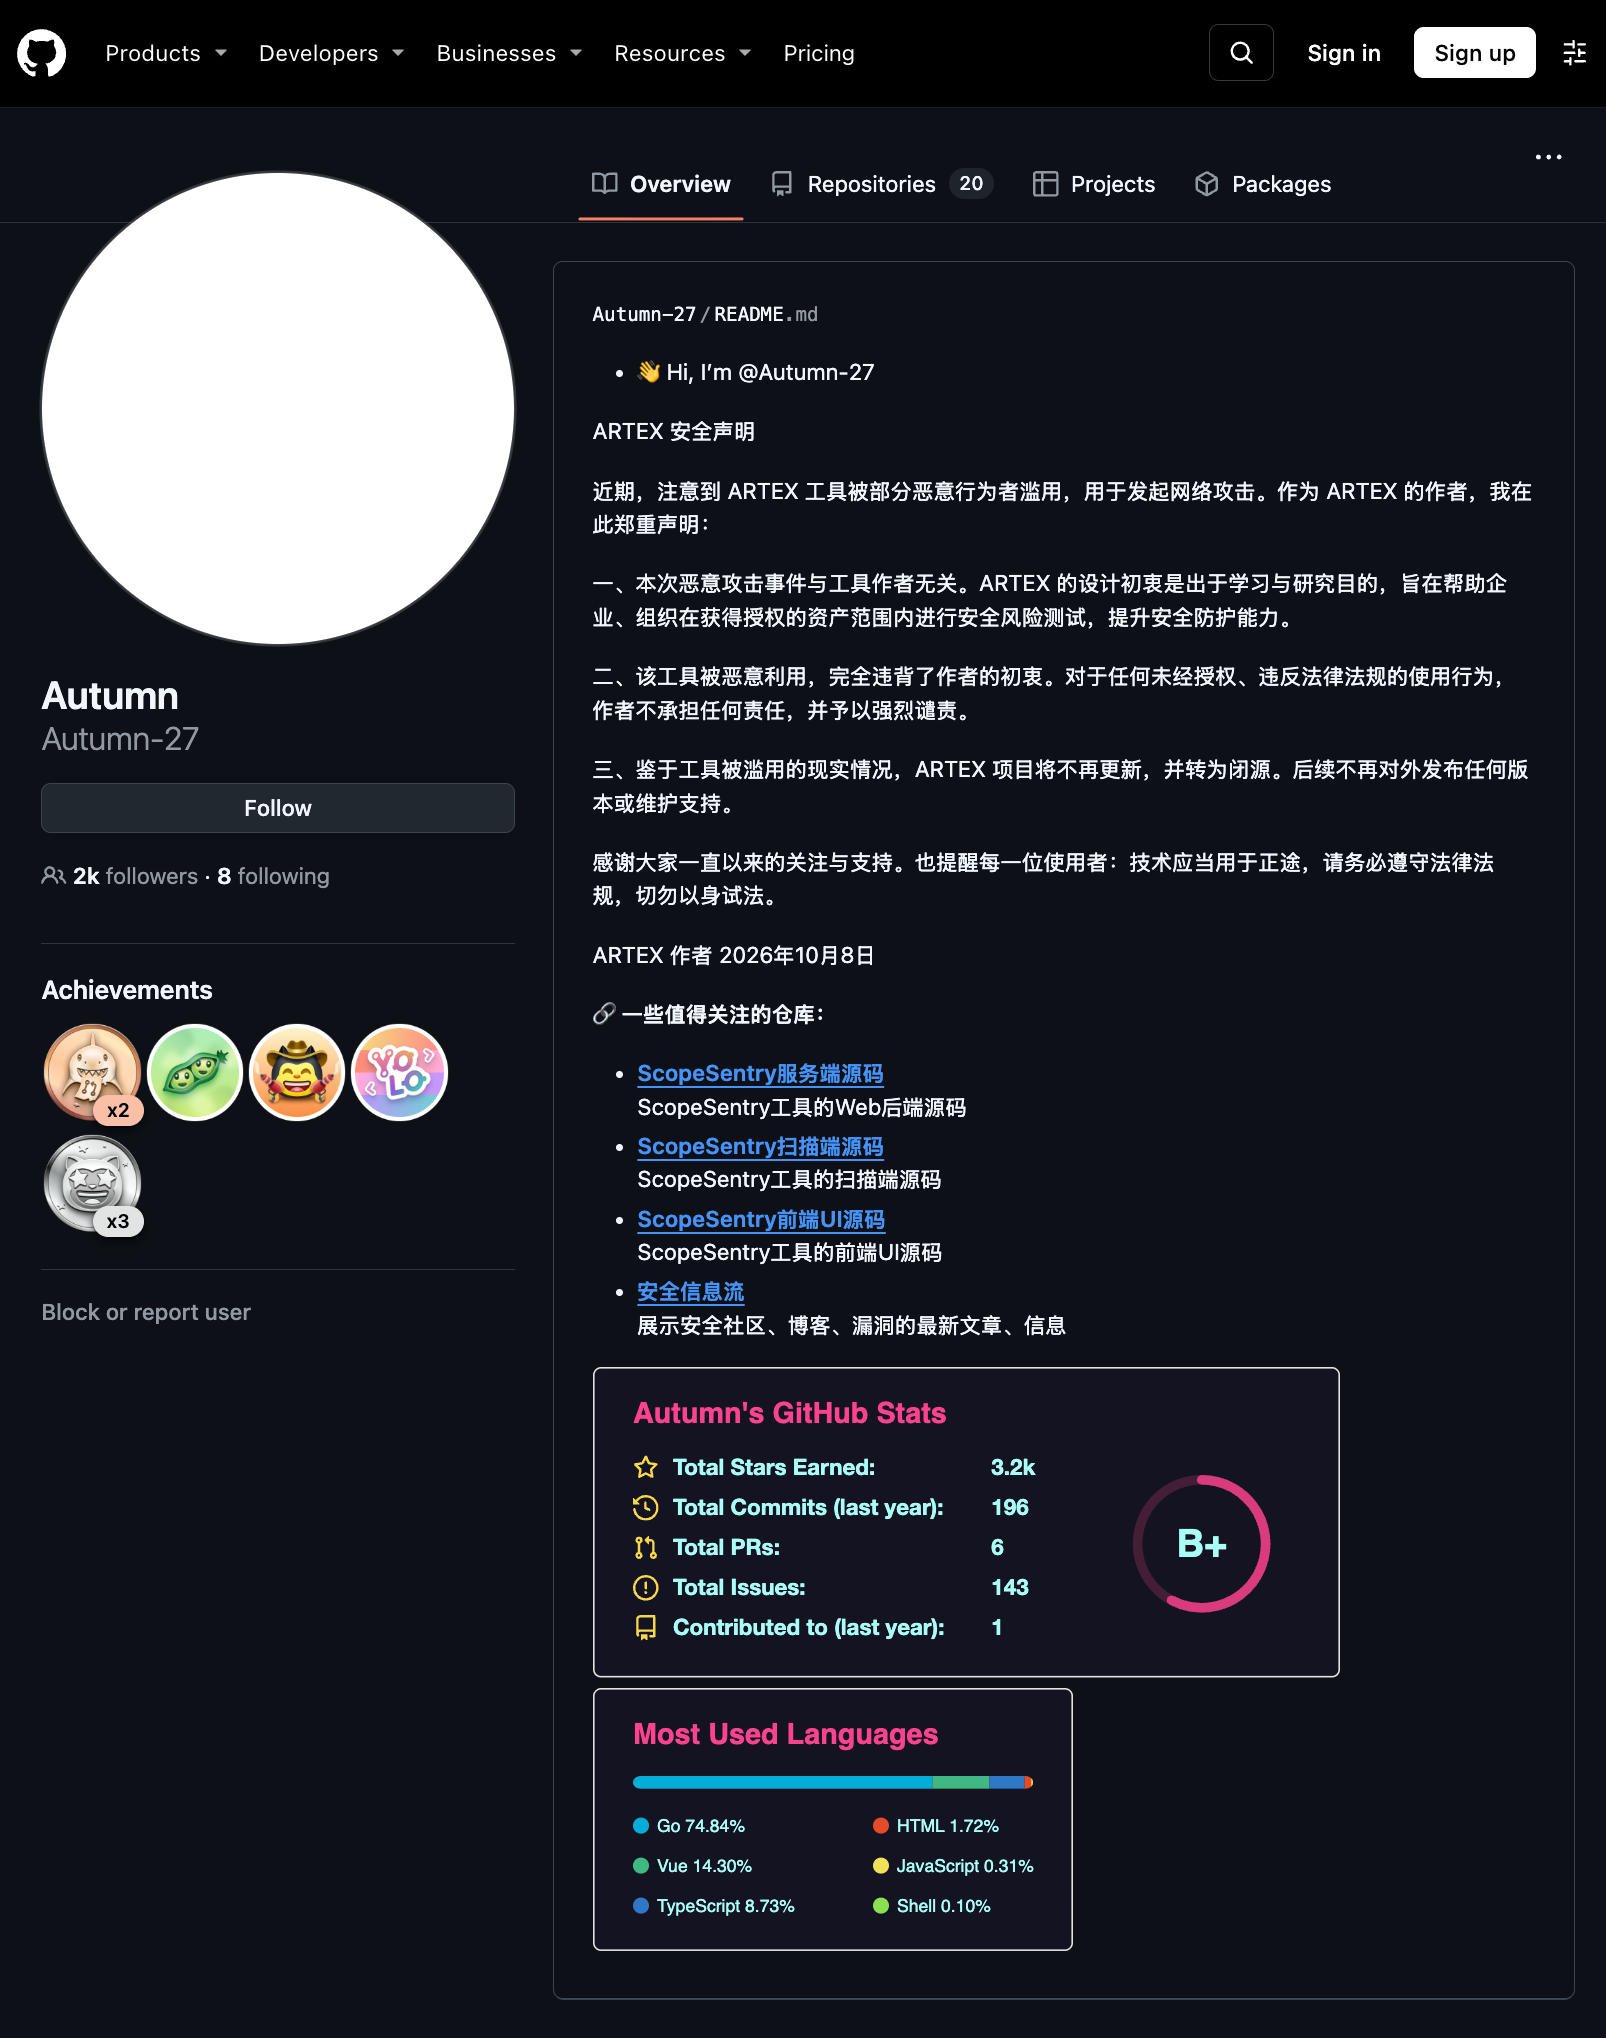
El usuario no tiene foto de perfil ni más información personal. La descripción está escrita en chino, y es básicamente un descargo de responsabilidad sobre lo que ha pasado con ARTEX, y la notificación del fin del proyecto.
Según dice, "ARTEX se diseñó inicialmente con fines de aprendizaje e investigación, con el objetivo de ayudar a las empresas y organizaciones a realizar pruebas de riesgos de seguridad dentro del ámbito de los activos autorizados, con el fin de mejorar su capacidad de protección."
Dada la realidad del uso indebido de la herramienta, el proyecto ARTEX dejará de actualizarse y pasará a ser de código cerrado. No se publicarán más versiones ni se prestará soporte técnico en el futuro.
O sea, que se acabó ARTEX.
A no ser que tengas dinero. Porque una empresa de ciberseguridad china llamada ThreatBook ha sacado ARTEX Pro.
En realidad hay otros repositorios públicos que son copias de ARTEX, a los que incluso les han quitado algunas limitaciones que traía ARTEX (como bloquear dominios .gov o .edu).
Pero vamos a ver cómo funcionaba la versión gratuita.
Cómo funciona ARTEX
En la cuenta de GitHub de Autumn-27 ya no está el repositorio de ARTEX, pero se pueden recuperar capturas de pantalla de la herramienta en Wayback Machine.
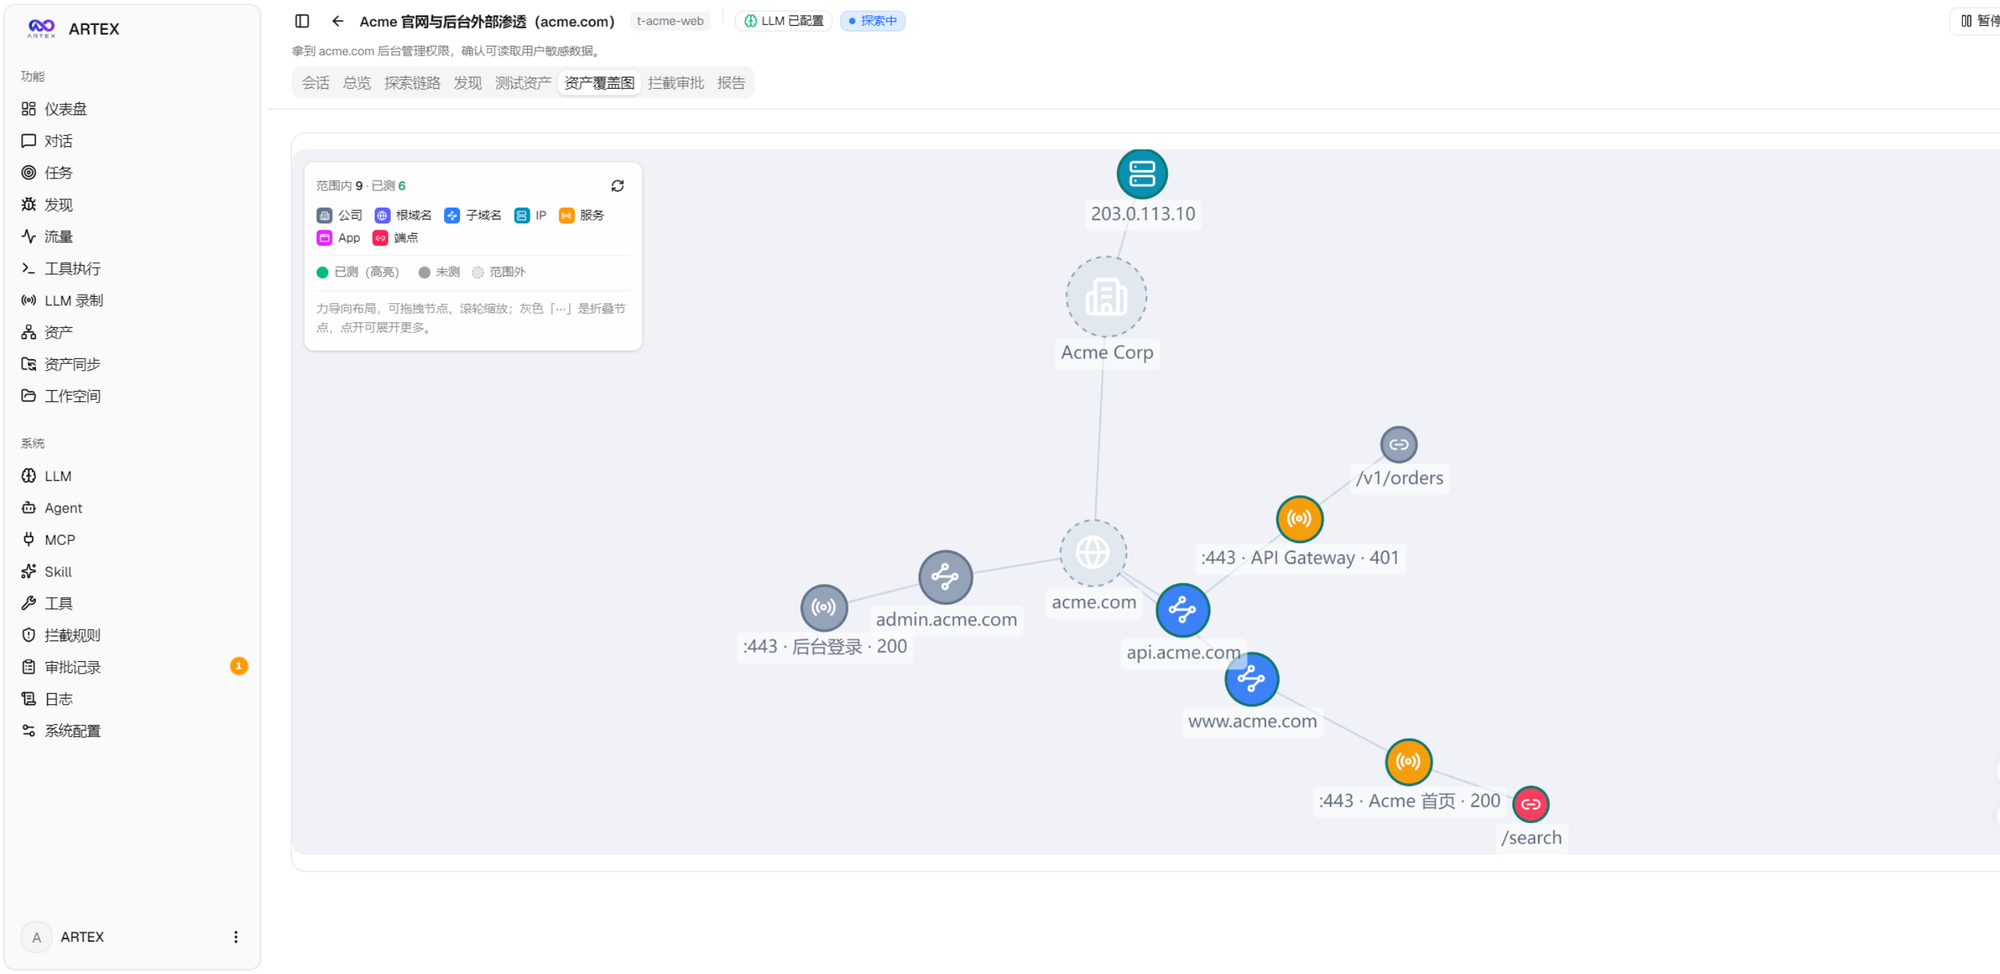
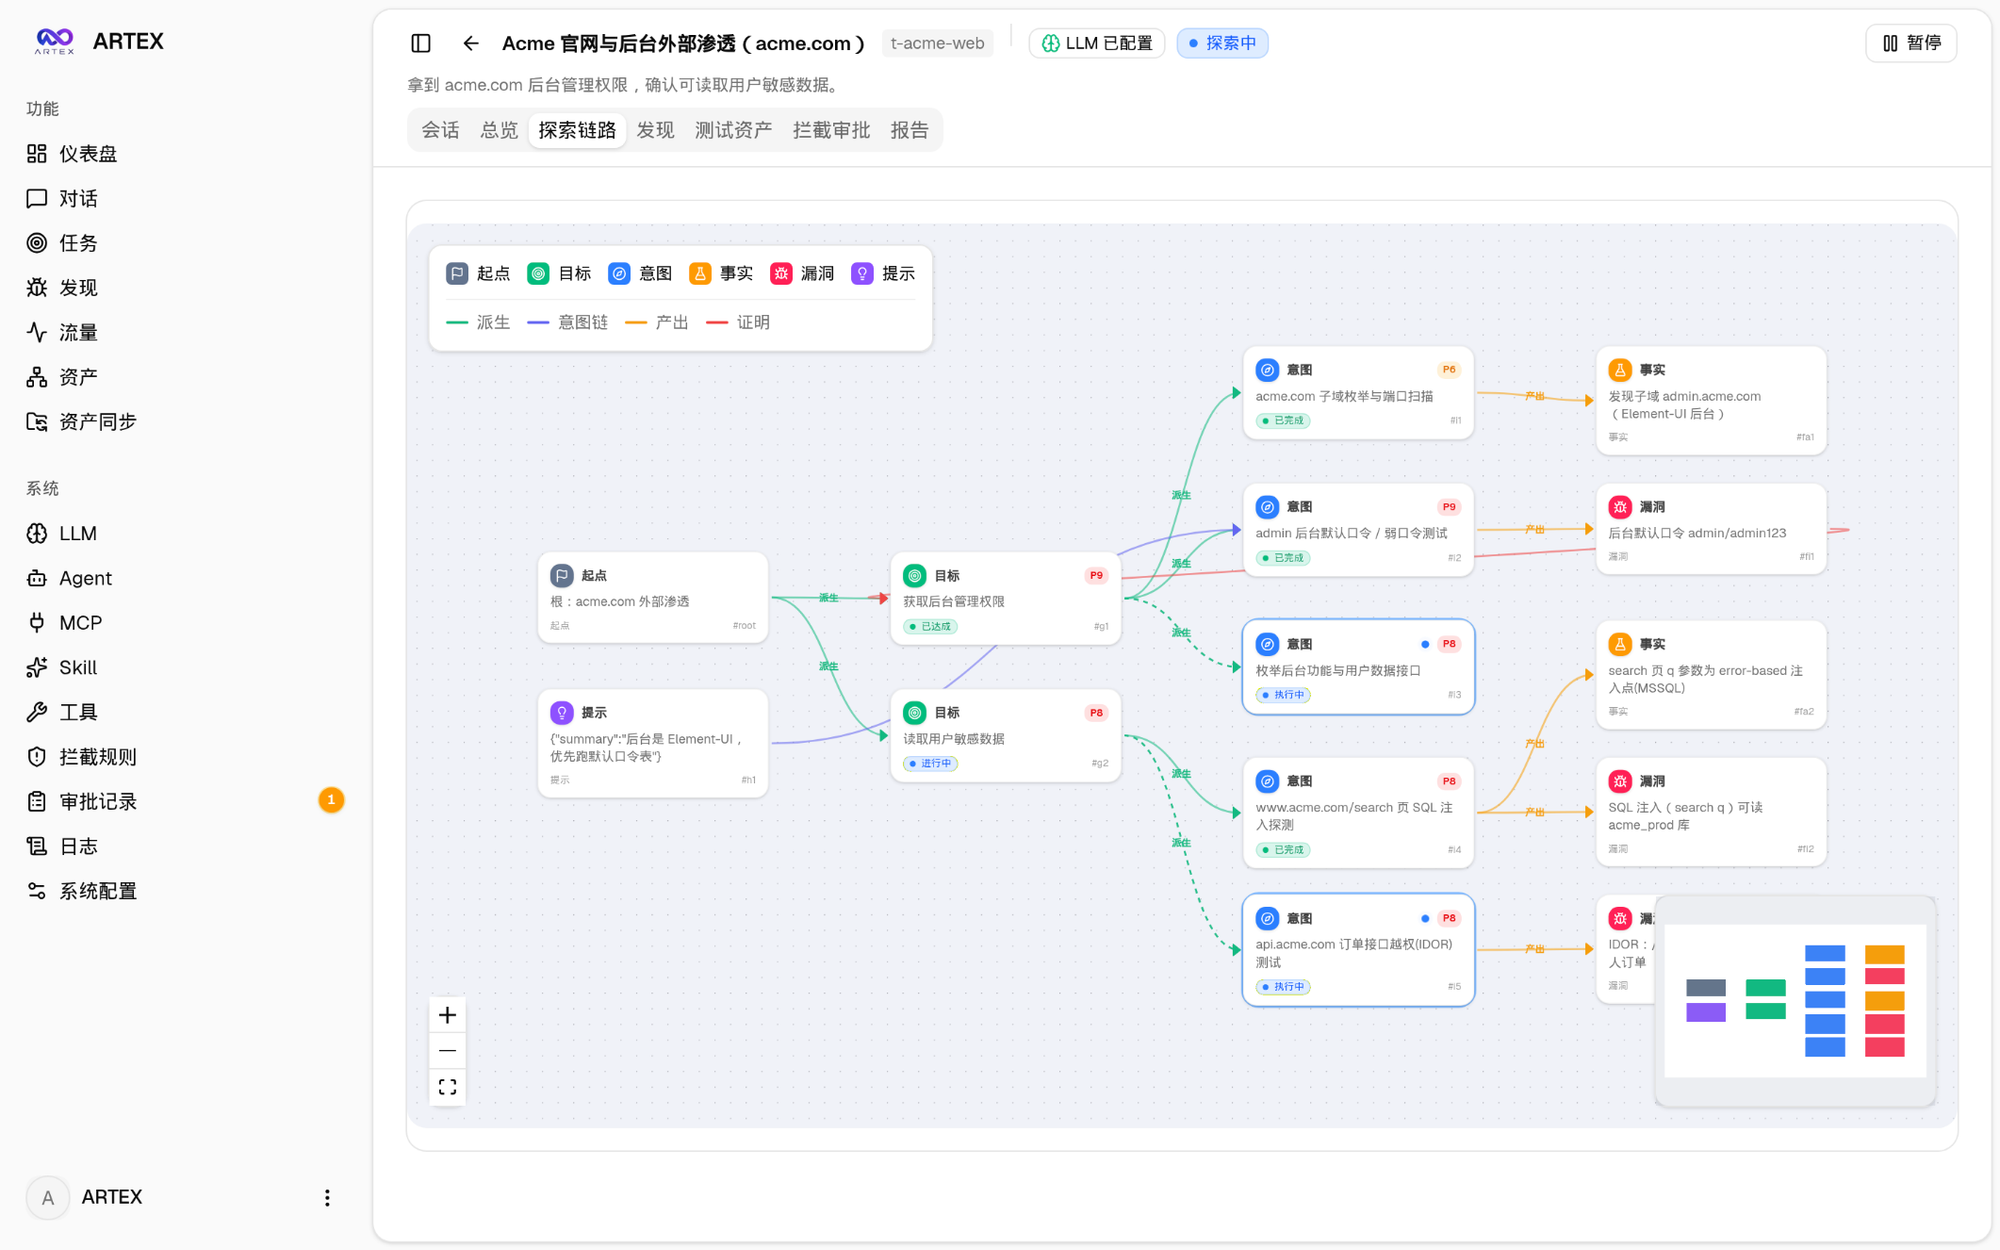
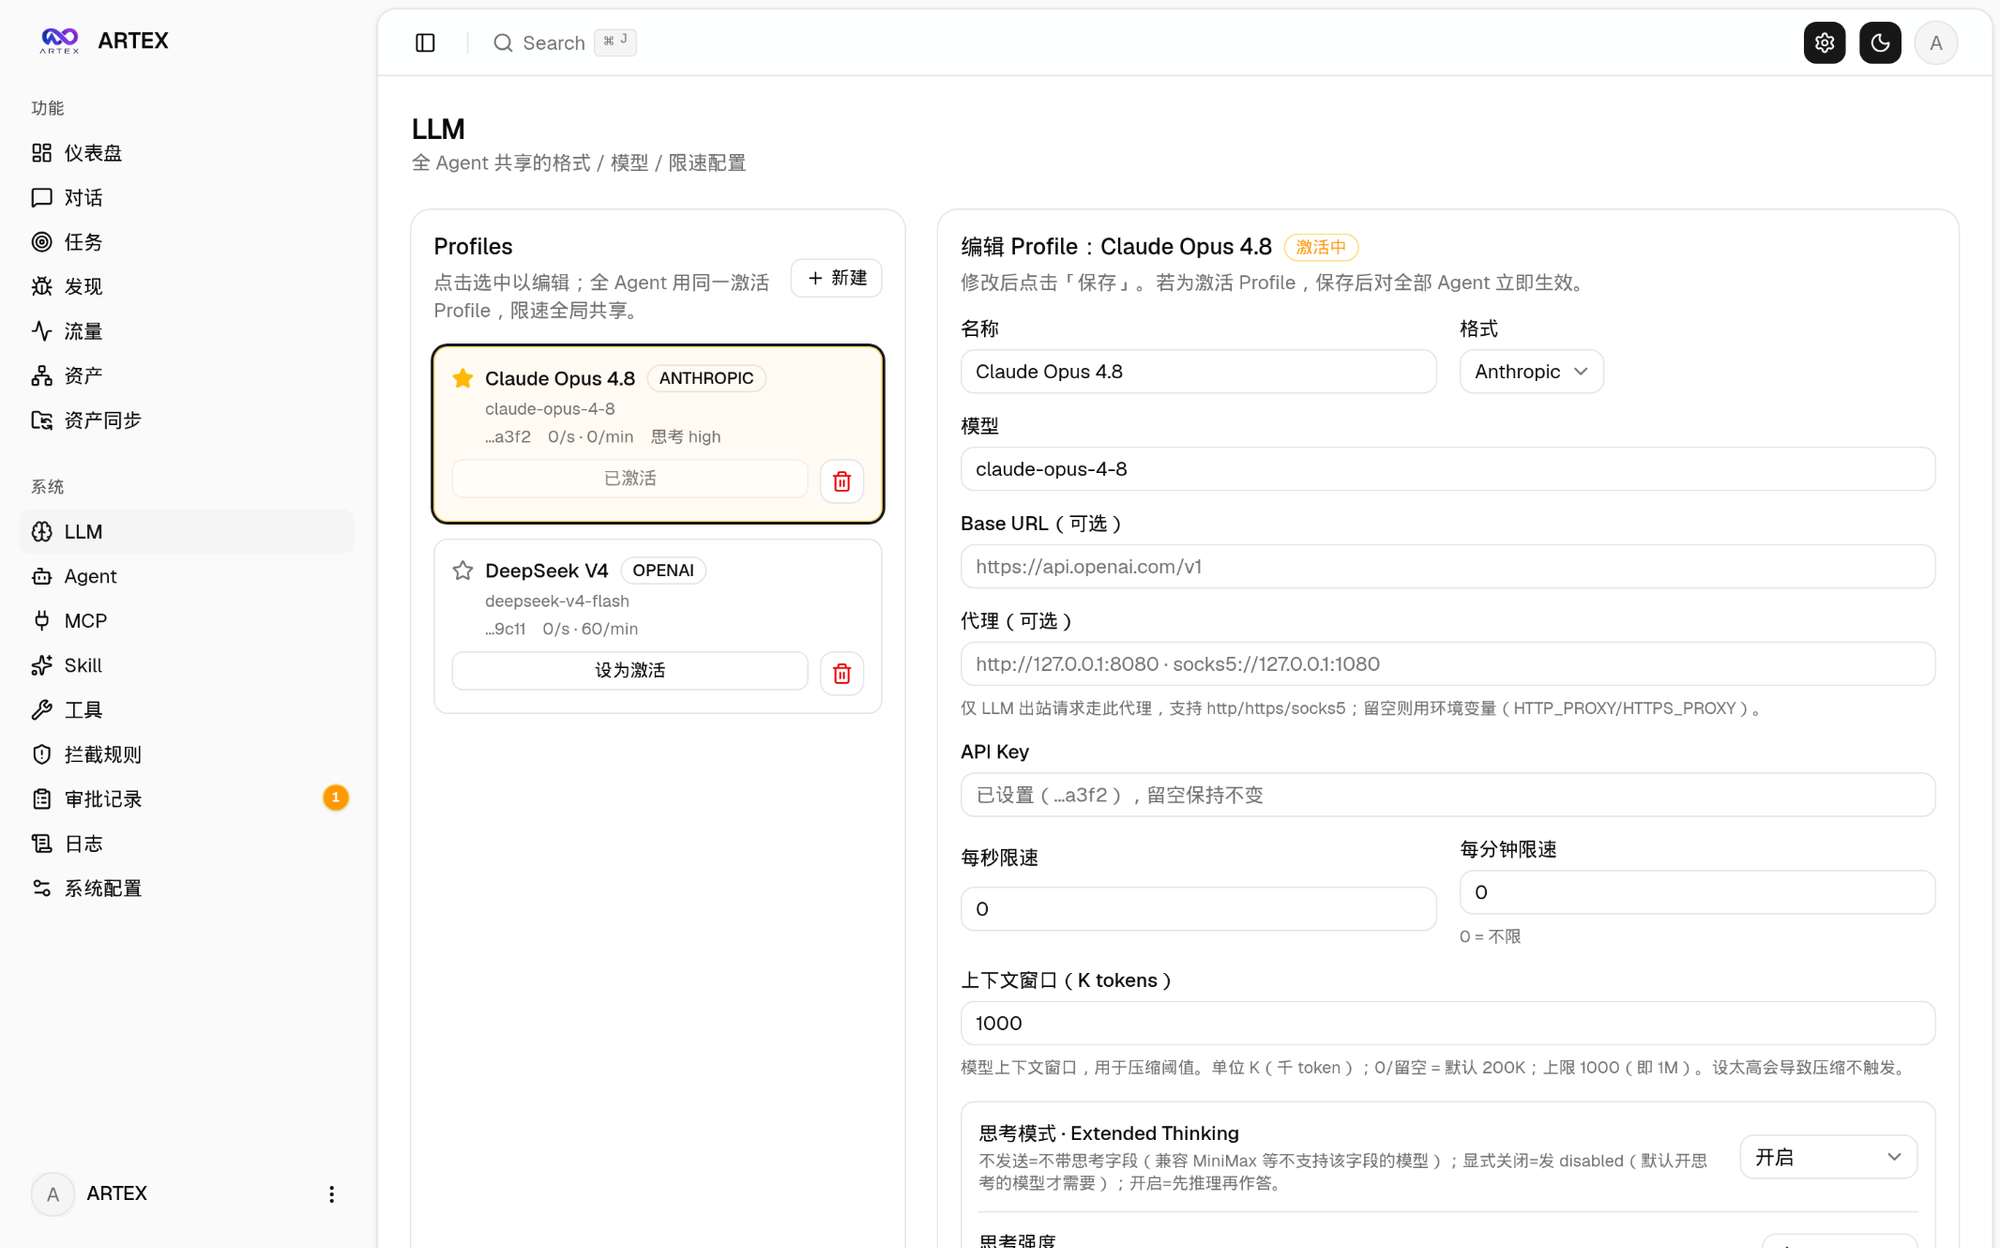
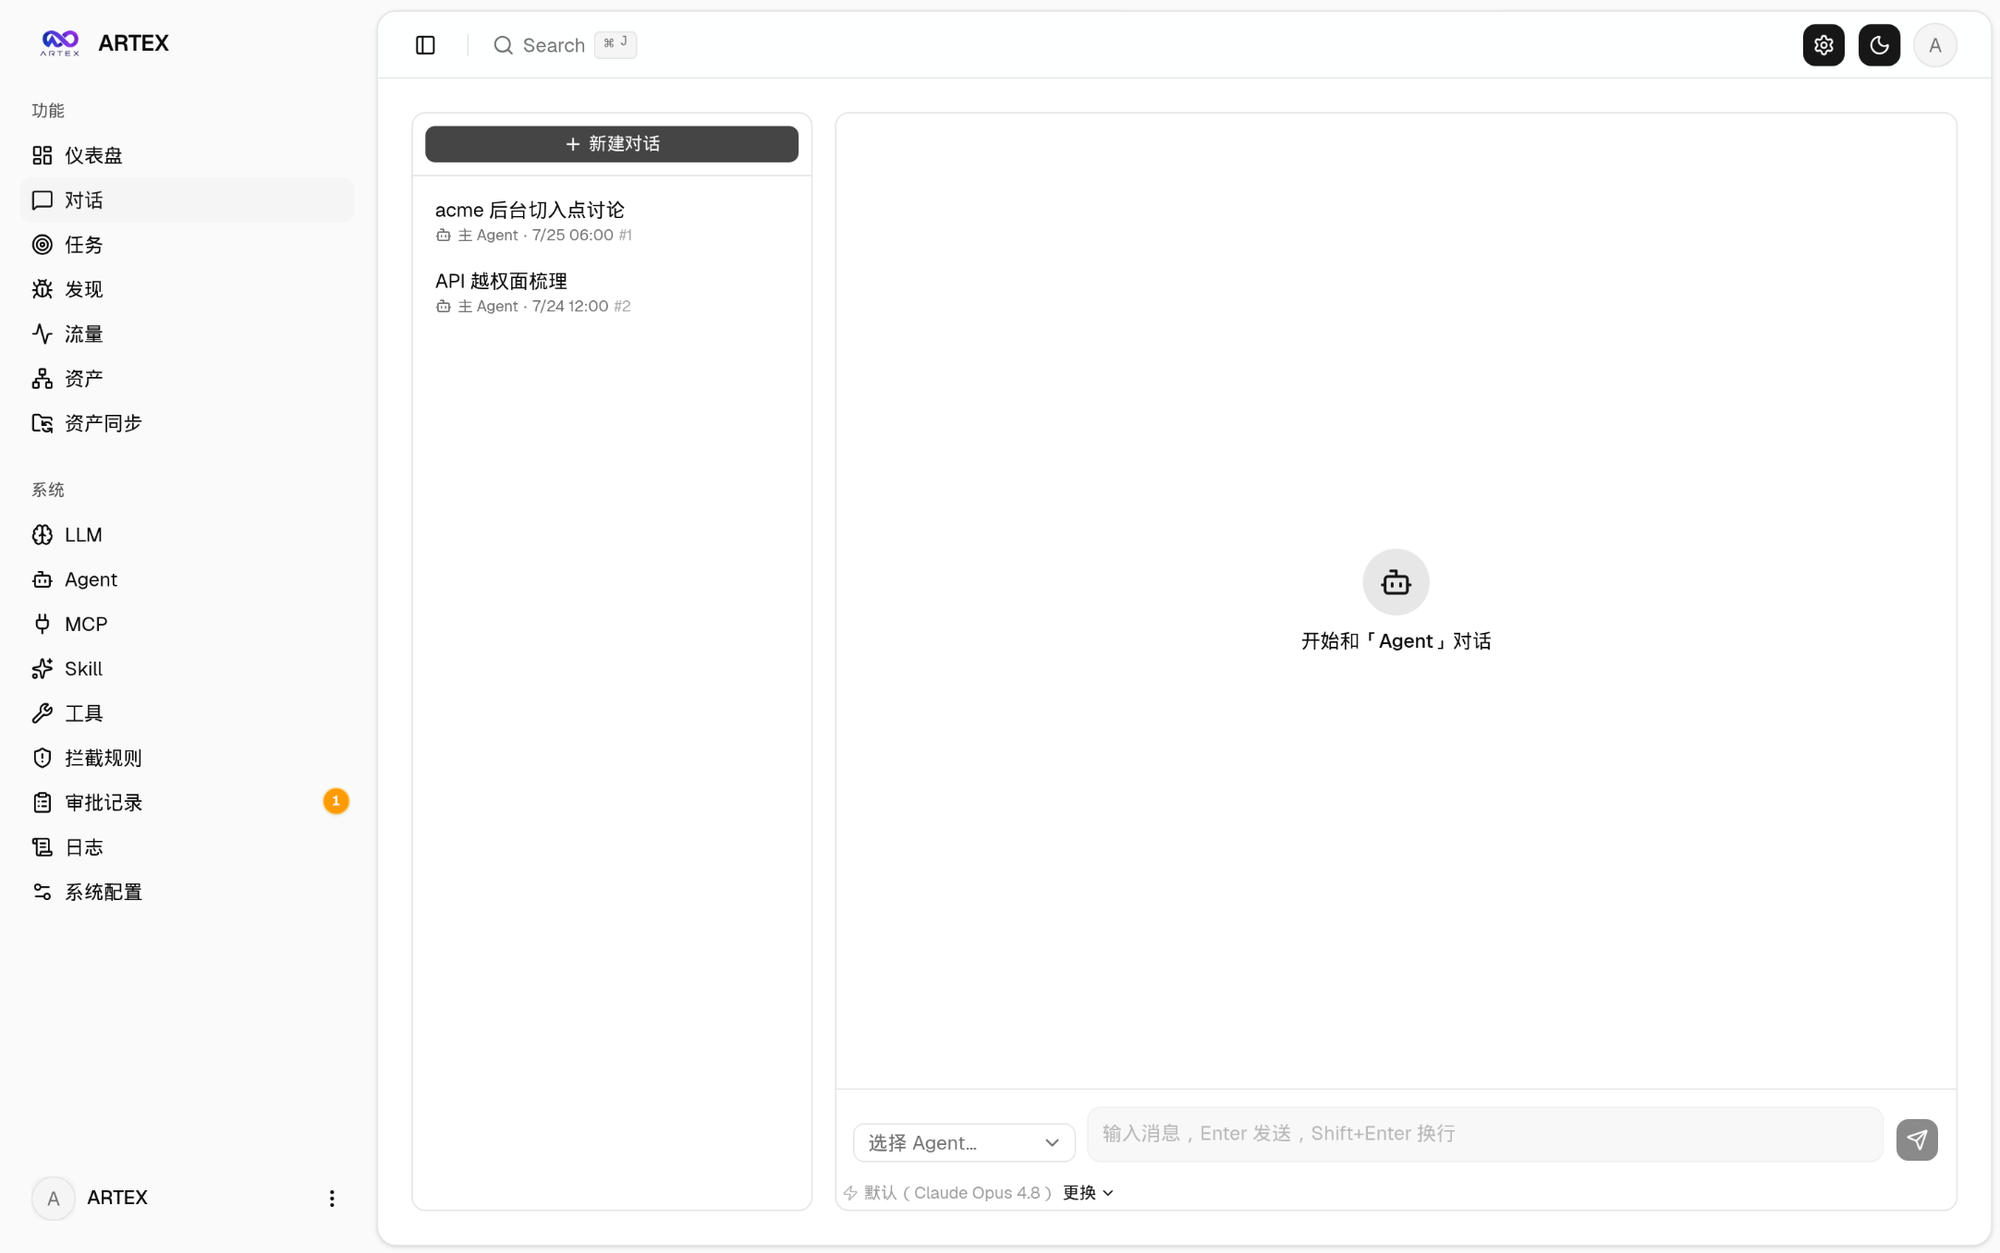
Básicamente es como una plataforma con su chat, a la que tienes que conectar un LLM (en las imágenes se ve cómo tiene conectados los modelos Opus (de Anthropic) y DeepSeek).
En el chat puedes pedir un objetivo como "consigue acceso al panel de administrador o privilegios en el servidor".
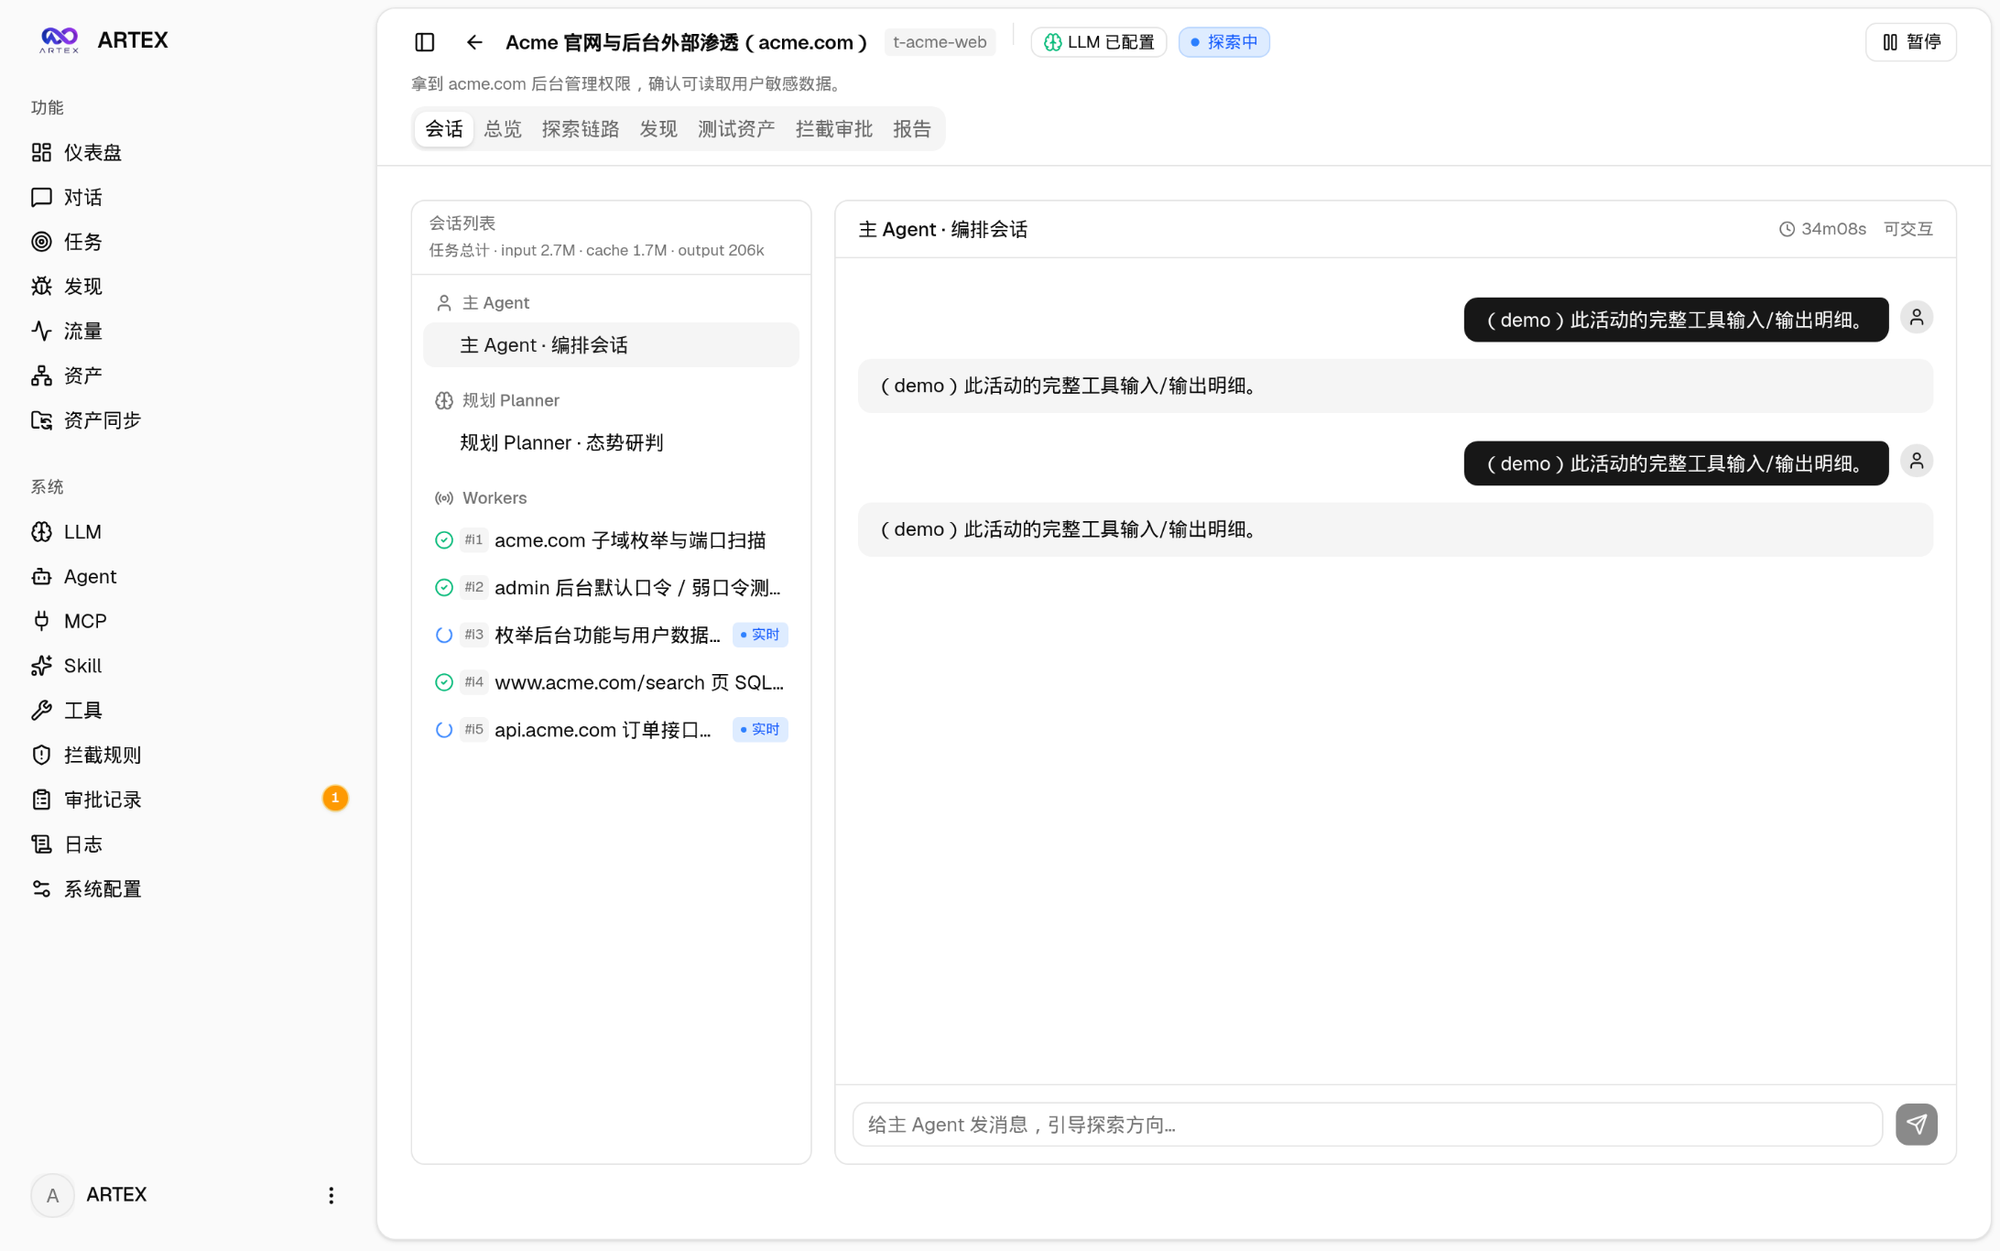
A partir de ahí lanza los agentes de IA. Dividen el trabajo en tareas, hay agentes que planifican, y agentes que ejecutan cada tarea utilizando herramientas de pentesting que ya se utilizaban hace años.
La novedad no son las herramientas en sí, sino el hecho de que se usen de forma autónoma.
Como curiosidad, Check Point Research investigó a algunos atacantes que usaron ARTEX, consiguió leer algunos servidores que habían configurado mal, y vieron que la mayoría de los ataques eran "totalmente autónomos, aparte de la configuración de objetivo inicial".
Un atacante escribió 27 mensajes en una de las campañas. Casi todos los mensajes eran para preguntarle al chat a ver cómo iba.
En la captura se ve una demostración del chat de la herramienta, con una barra lateral izquierda donde salen los agentes, el planificador, y los "trabajadores" que están ejecutando las tareas.
En lo que respecta a modelos de inteligencia artificial, en los diez servidores que miró Check Point había 17 configuraciones diferentes: seis de DeepSeek, cuatro de OpenAI, tres de Zhipu (GLM), tres de Moonshot (Kimi) y una de Anthropic.
Me sorprende un poco traten de hacer funcionar la herramienta con modelos de Anthropic y OpenAI, ya que los guardarraíles de estos se han ido volviendo cada vez más estrictos. Según Check Point, a un atacante le saltaron los guardarraíles con Opus 5.5 y pasó luego a los modelos chinos.
Por supuesto, la mayoría de los ataques son con modelos chinos, no solo por el tema de los guardarraíles, sino también por el precio.
Check Point estima que una campaña de quince días costó entre 700 y 1.500 dólares, y otra de cuatro días, entre 145 y 300 dólares.
Las víctimas de ARTEX
Los bancos de Corea del Sur
Entre el 27 y el 30 de septiembre, unos atacantes entraron en varias entidades bancarias coreanas, como Shinhan, KB Kookmin y Hana. Según el FBI, robaron los datos de unas 67.000 personas.
La empresa de ciberseguridad CrowdStrike investigó el ataque y encontró ficheros de configuración de ARTEX en la infraestructura del atacante. No descubrió quién estaba detrás del ataque, pero dijo que "probablemente hablara chino y tenía motivaciones económicas".
ConnectWise
ConnectWise es una empresa de IT con un servicio "Cloud Backup" que guarda copias de seguridad del Microsoft 365 de los clientes de proveedores informáticos. El 15 y 16 de octubre (no mezclar con las caídas de noviembre) alguien consiguió las credenciales de Cloud Backup y las utilizó para entrar en los entornos de los clientes.
Microsoft atribuyó el ataque a Storm-0940, un grupo presuntamente alineado con el Estado chino, y dijo que usó ARTEX. No dieron un total de víctimas, pero Huntress contó más de 300 inicios de sesión no autorizados.
La Comisión Europea
Esta es reciente.
Los sistemas internos de la Comisión Europea sufrieron interrupciones durante más de diez días. Cayó la aplicación Sysper, su sistema de recursos humanos. El portavoz Thomas Regnier confirmó el 19 de noviembre que fue "una cibercampaña generada con inteligencia artificial", y añadió que se trataba de una herramienta que está disponible públicamente.
No dijo cuál era esa herramienta, ni atribuyó el ataque a nadie en concreto. Pero algunas fuentes anónimas afirmaban que la herramienta usada era ARTEX.
ARTEX no es perfecto, de hecho, da problemas
La investigación de Check Point sobre ARTEX deja ver que es una herramienta que falla mucho.
En una de las campañas el objetivo del atacante era robar certificados para firmar aplicaciones de iOS. Tenía que conseguir los certificados con las respectivas contraseñas. En teoría consiguió robar más de 300 certificados, pero cuando probaron las contraseñas, solo 3 superaron la comprobación.
En otra de las campañas, en un ataque a servicios de pago con criptomonedas, la IA anunció unas transferencias que en realidad eran alucinaciones. "Ni un solo céntimo llegó a los bolsillos de los atacantes".
En la investigación de Microsoft sobre el hackeo de ConnectWise, también se menciona que la mayoría de los intentos de Storm-0940 no funcionaron.
Otro aviso de Google dice que estas herramientas sacrifican el sigilo por la velocidad.
Dejan rastro, sí, pero dejan poco tiempo para responder. Aunque se trate de las mismas técnicas que se usaban antes, lo que hace unos años costaba unos días o semanas para un atacante, ahora lo hacen los agentes de IA coordinándose ellos mismos en cuestión de horas.
Según la alerta del FBI, ahora grupos pequeños pueden llevar campañas simultáneas "a una escala que antes no estaba disponible para ellos".
Puede que estos sistemas fallen mucho, pero si cada campaña cuesta unos cientos o pocos miles de dólares, con acertar una vez ya salen las cuentas.
Por otro lado, quienes se dedican a hacer el bien también tienen acceso a las mismas herramientas. Recordemos que ARTEX nace como una herramienta de pentesting. Es decir, como una herramienta para hacer tests de ciberseguridad y mejorar así la protección de los sistemas.
Según el responsable de seguridad de Amazon, CJ Moses, los agentes tuvieron éxito donde fallaba "la higiene de seguridad básica".
Por eso el FBI ha dado consejos básicos a las empresas como no dejar contraseñas en el código.
Por experiencia propia, no en materia de ciberseguridad, pero sí en la del periodismo, los humanos tenemos tendencia a cometer pequeños errores de despiste. Una fecha equivocada, por ejemplo.
La IA sigue siendo menos capaz para razonamientos complejos. No tiene el criterio de un profesional con años de experiencia, pero el despiste tonto lo pilla al vuelo.
Unos atacantes utilizando ARTEX consiguieron entrar en Barracuda porque se les olvidó retirar una clave.
Puedes apoyar este proyecto y acceder a contenido exclusivo como este suscribiéndote al plan PRO. Los usuarios de pago reciben una versión del correo sin publicidad.